
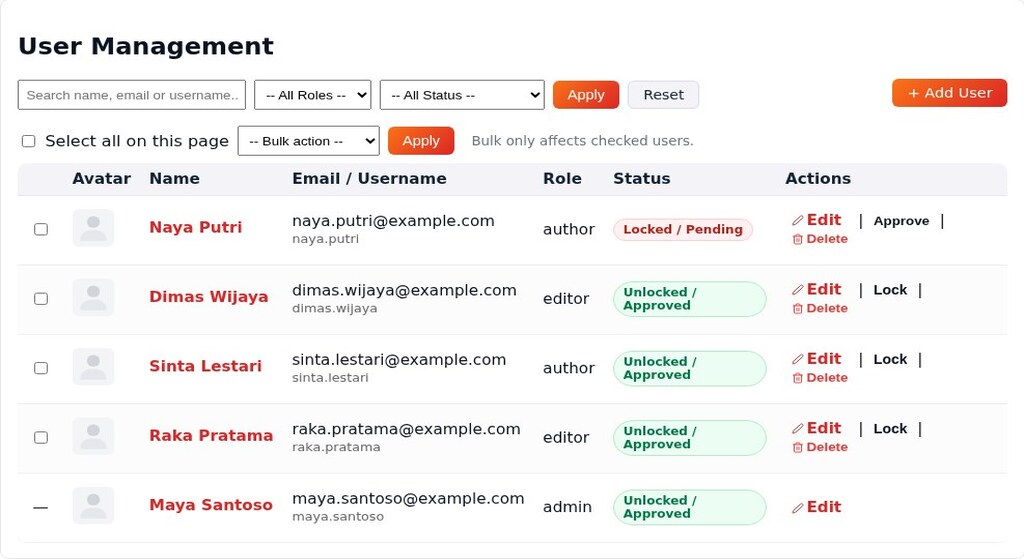
Jyavani Core 2.3.74 verwendet dynamische Rollen und Berechtigungen. Die alten Rollenfelder bleiben aus Kompatibilitätsgründen synchronisiert, neue Zugriffsentscheidungen müssen jedoch effektive Berechtigungen und Bereiche verwenden.
SiteOwner
Site-Inhaber ist ein spezielles Kontoattribut, keine Rolle. Foundation markiert das ursprüngliche Konto als Site-Besitzer, weist ihm die alte Administratorrolle zu und installiert die Systemadministratorrolle. Die sensibelsten Vorgänge wie Rollen und Berechtigungen sowie Kernaktualisierungen erfordern zusätzlich zu den entsprechenden Berechtigungen den Site-Eigentümer.

Systemrollen und benutzerdefinierte Rollen
- Autor: Gewähren Sie Core hauptsächlich für seine eigenen Inhalte.
- Editor: Erben Sie die Stiftung des Autors und erhalten Sie zusätzliche redaktionelle Zuschüsse.
- Administrator: Gewähren Sie aktiven Core im Großen und Ganzen, aber nicht automatisch als Site-Eigentümer.
Benutzerdefinierte Rollen beginnen ohne Gewährung. Berechtigungsbereiche können „Eigene“, „Gleich oder niedriger“ oder „Beliebig“ verwenden. Nicht-Ressourcenaktionen verwenden Global. Der Autoritätsrang betrifft nur „Gleich“ oder „Niedriger“ und stellt an sich keine Erlaubnis dar.
Kontozyklus
Benutzer können mehrere aktive Rollen haben. Die Sperre verhindert die Anmeldung, ohne das Konto zu löschen. Benutzer über den Papierkorb löschen, mit separater Wiederherstellung/Bereinigung; Berücksichtigen Sie vor der Löschung die Eigentumsrechte an Inhalten. Wichtige Rollenänderungen und Autorisierungsvorgänge werden im Audit-Protokoll aufgezeichnet.
Wenn die öffentliche Registrierung aktiviert ist, wird immer ein Autor installiert und kann ein gesperrtes Konto erstellen, wenn eine Genehmigung erforderlich ist. Überprüfen Sie den Zugriff mit Nicht-Inhaber-Konten, nicht nur aus der Site-Inhaber-Ansicht.