
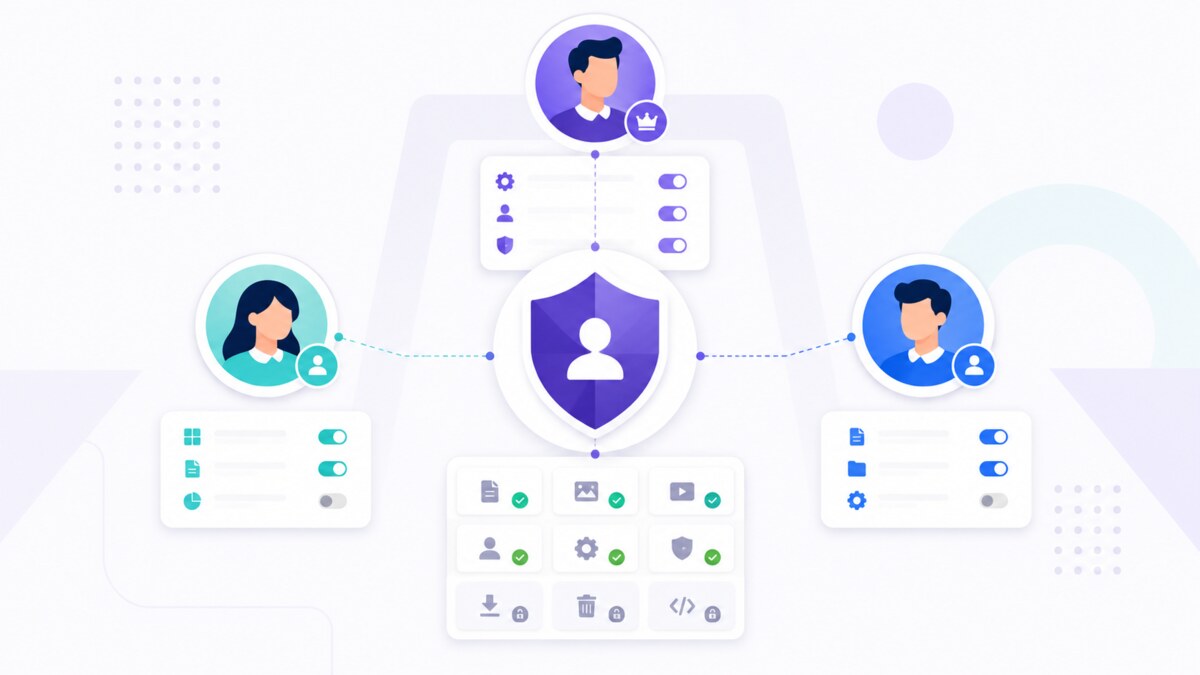
„Rollen und Berechtigungen“ kombiniert Berechtigungen aller aktiven Benutzerrollen. Dieses Menü ist auf Websitebesitzer beschränkt; Routenberechtigungen werden weiterhin serverseitig überprüft.

Systemrollen
Autor, Herausgeber und Administrator werden als Core bereitgestellt. Slug-, Basisrang- und Grant-Kernsystemrollen werden schematisiert/migriert, sodass grundlegende Richtlinien konsistent bleiben. Verwenden Sie benutzerdefinierte Rollen für eine Vielzahl von Aufgaben, anstatt sich auf neu ausrichtbare Gewährungsänderungen des Rollensystems zu verlassen.
Berechtigungen und Umfang
Der Berechtigungsschlüssel gibt die Aktion an. supports_scope Gibt an, ob die Aktion einen Eigentümerkontext erfordert. Umfang Eigen Begrenzung der Eigenmittel; Gleich oder niedriger Autoritätsranginhaber vergleichen; Beliebig beinhaltet alle Ressourcen; Global für Handlungen ohne Eigentümer. Rank gewährt keinen Zugriff ohne Erlaubnis.
Benutzerdefinierte Rollen
- Erstellen Sie einen stabilen Slug und einen Mindestrang.
- Aktivieren Sie nur die erforderlichen Berechtigungen.
- Wählen Sie den kleinsten Bereich für bereichsbezogene Berechtigungen aus.
- Weisen Sie dem Benutzer die Rolle zu und testen Sie dann mit diesem Konto.
Berechtigungen, die nicht vollständig migriert wurden, werden möglicherweise für benutzerdefinierte Rollen als nicht verfügbar angezeigt. Inaktive Zuschüsse bleiben erhalten, damit sie nicht stillschweigend verschwinden. Plugin-Berechtigungen können auch nicht delegierbar sein, sodass nur die Standardsystemrolle sie erhalten kann.
Änderungen an Rollen und Berechtigungen lösen Audits/Hooks nach Transaktionen aus. Der Kern überprüft sensible Mutationen erneut, um Rassen zu reduzieren, wenn gleichzeitig Zugriffsänderungen auftreten.