
Jyavani Core 2.3.74 memakai role dan permission dinamis. Kolom role lama tetap disinkronkan untuk kompatibilitas, tetapi keputusan akses baru harus memakai permission efektif dan scope.
Site Owner
Site Owner adalah atribut akun khusus, bukan role. Pondasi menandai akun awal sebagai Site Owner, memberi legacy role admin, dan memasang system role Administrator. Operasi paling sensitif seperti Roles & Permissions dan update Core memerlukan Site Owner selain permission terkait.

System role dan custom role
- Author: grant Core terutama untuk konten sendiri.
- Editor: mewarisi fondasi Author dan mendapat grant editorial tambahan.
- Administrator: grant aktif Core secara luas, tetapi bukan otomatis Site Owner.
Custom role dimulai tanpa grant. Permission berscope dapat memakai Own, Same or Lower, atau Any; tindakan non-resource memakai Global. Authority rank hanya memengaruhi Same or Lower dan tidak memberi permission dengan sendirinya.
Siklus akun
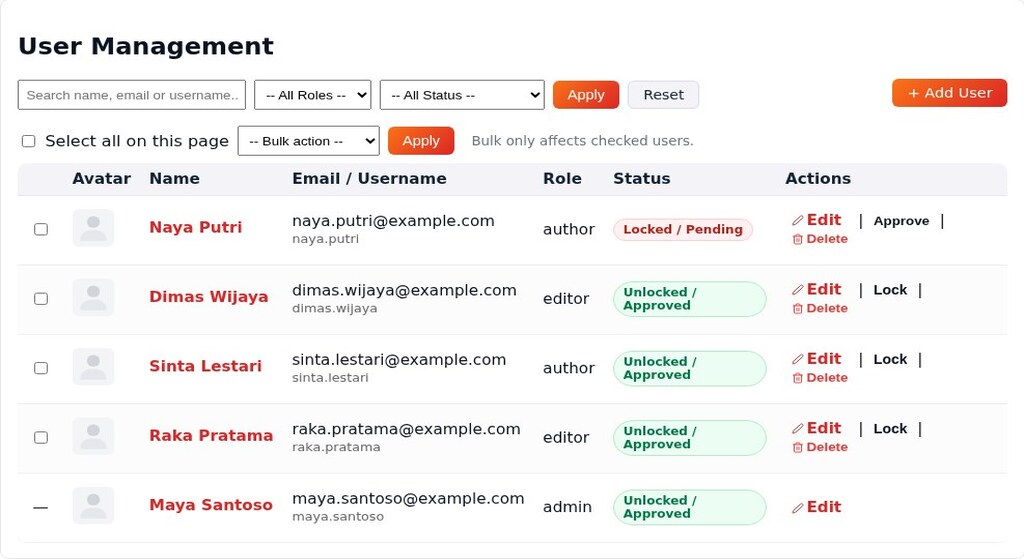
User dapat memiliki beberapa role aktif. Lock mencegah login tanpa menghapus akun. Delete user memakai Trash, dengan restore/purge terpisah; pertimbangkan kepemilikan konten sebelum purge. Perubahan role dan operasi otorisasi penting dicatat di audit log.
Registrasi publik, bila diaktifkan, selalu memasang Author dan dapat membuat akun locked saat approval diwajibkan. Tinjau akses dengan akun non-owner, bukan hanya dari tampilan Site Owner.